Uppdatering av SSO vid befintlig uppsättning
Uppdatering av SSO i befintlig uppsättning av SAML
I DirSys applikation med Release 6.5.0 lanseras en ny version gällande hantering av SAML. Denna uppdatering genomförs manuellt av en hos kunden utsedd person med administratörsrättigheter för applikationsplattformen.

Vi rekommenderar alla kunder att uppdatera till den nya versionen för att undvika problem och förenkla hanteringen av användare.
Vid enstaka tillfällen har nyskapade användarkonton erfarit problem med att inloggning hänger sig, vilket är åtgärdat i den nya SSO-lösningen.
Vid uppgraderingen kommer befintlig konfigurationsinställningar för SAML att raderas. Detta innebär att samtliga inställningar för SAML kommer att behöva konfigureras på nytt i DirSys applikation.
Hur inställningarna formateras framgår av KB artikel "Hur slår jag på SSO?".
En uppdatering initieras genom att i vyn "Single sign-on (SSO)" ta del av informationstexten och därefter trycka på "Uppdatera".
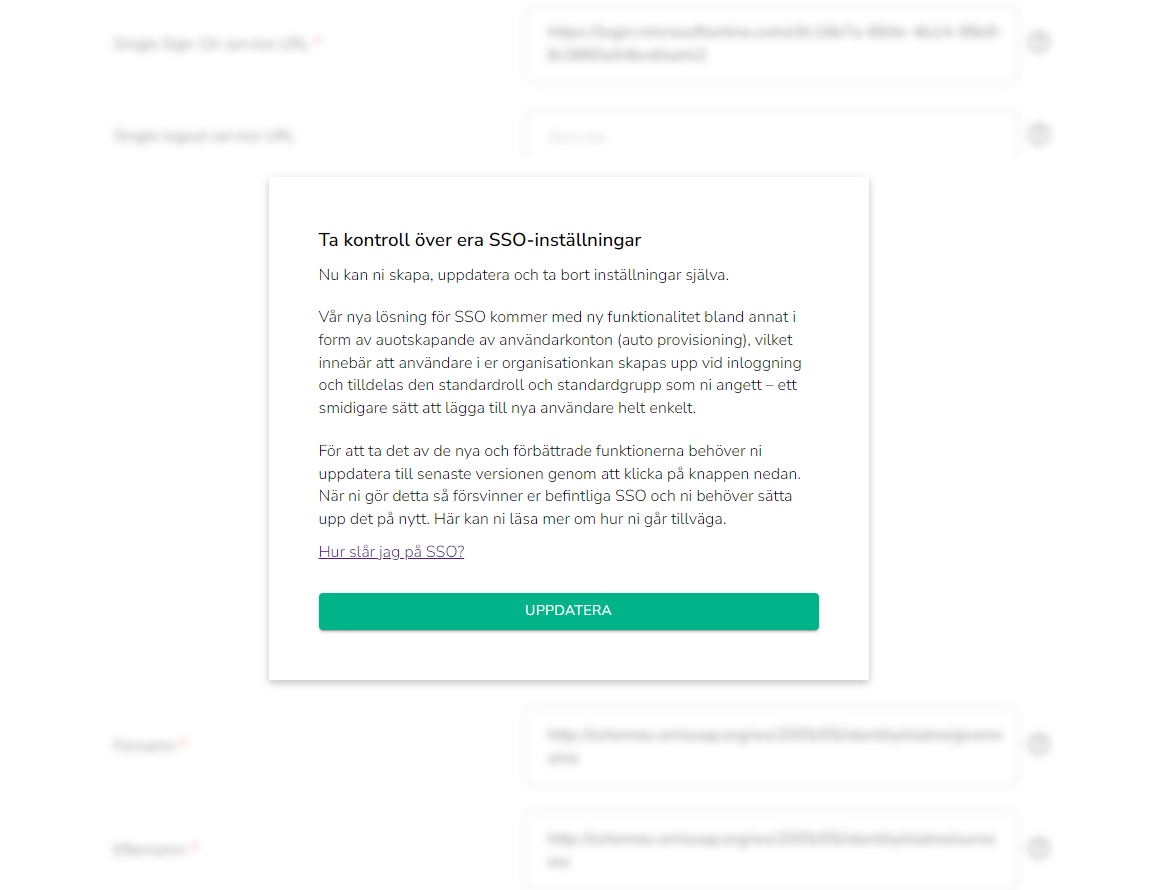
Hur inställningarna formateras framgår av KB artikel "Hur slår jag på SSO?".
En uppdatering initieras genom att i vyn "Single sign-on (SSO)" ta del av informationstexten och därefter trycka på "Uppdatera".
I samband med uppgraderingen kommer även den association som finns på kontonivå att försvinna mellan IdP och DirSys användarkatalog. Associationen lagras första gången en användare loggar in genom att ange sin e-postadress.
I DirSys nya lösning för SAML kommer detta steg att försvinna för att underlätta registrering av nya användarkonton.
I stället kommer det att finnas två möjligheter att skapa användarkonton i DirSys applikation.
I stället kommer det att finnas två möjligheter att skapa användarkonton i DirSys applikation.
- Användarkonto skapas i DirSys applikationsgränssnitt för användaradministration
- Användarkonto skapas via information från SAML-biljetten (auto-provisioning)
För att befintliga användare i DirSys användarkatalog ska kunna associeras med identiteten hos IdP, måste samma e-postadress skickas med i SAML-biljetten som användaren finns registrerad med. I annat fall kommer användarens identitet från SAML-biljetten inte kunna associeras med användarens befintliga konto.
I DirSys applikation är det unika användare-id alltid en e-postadress.
I DirSys applikation är det unika användare-id alltid en e-postadress.
Det innebär att e-postadressen som skickas från IdP i SAML-biljetten måste ske enligt beskrivningen nedan.
 IDP > ander.andersson@domain.com > DirSys application anders.andersson@domain.com
Hanteringen av attribut i SAML biljetten kan behöva utföras i IdP beroende på IdP-lösning.
DirSys AB 2024-09
DirSys AB 2024-09